Immer wieder lesen wir in den Medien von Sicherheitslücken in Content-Management-Systemen. Bei HostPress legen wir höchsten Wert auf die Sicherheit deiner Website. Doch wie schützt das Kernteam hinter WordPress.org deine Seite eigentlich aktiv vor Bedrohungen?
In diesem Artikel erfährst du, welcher ausgeklügelte und hochsichere Prozess hinter den offiziellen Sicherheitsupdates von WordPress steckt – und wie du deine Website mit den richtigen Einstellungen in Plesk optimal schützt.
Der 5-Phasen-Prozess: So entstehen WordPress-Sicherheitsupdates
Das globale WordPress-Security-Team arbeitet rund um die Uhr daran, Schwachstellen zu identifizieren und zu beheben, bevor sie ausgenutzt werden können. Dieser Prozess folgt strikten Richtlinien:
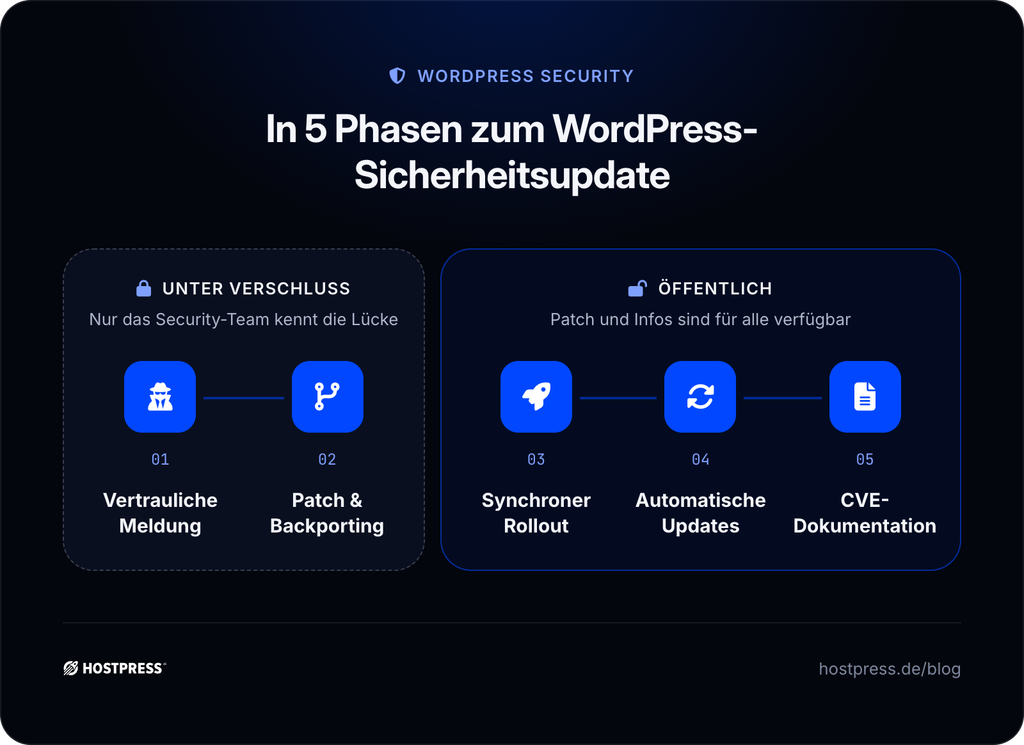
Phase 1: Vertrauliche Meldung (Coordinated Disclosure)
Sicherheitslücken werden dem WordPress-Security-Team vertraulich über spezialisierte Plattformen (wie HackerOne) oder von Sicherheitsforschern gemeldet. Details zur Lücke bleiben unter Verschluss, solange noch kein Patch existiert. So wird verhindert, dass Angreifer die Schwachstelle vorab ausnutzen.
Phase 2: Entwicklung & Rückportierung (Backporting)
Sobald eine Lösung entwickelt wurde, wird sie sorgfältig getestet. Das Besondere bei WordPress: Der Sicherheitspatch wird nicht nur für die allerneueste Version geschrieben, sondern als sogenanntes Minor Release (z. B. von Version 6.4.2 auf 6.4.3) auf ältere Versionszweige zurückportiert (oft bis zurück zu Version 4.7). Das garantiert Schutz, selbst wenn du deine Hauptversion noch nicht aktualisiert hast.
Phase 3: Synchroner Rollout & Veröffentlichung
Der Patch wird zeitgleich für alle unterstützten Versionszweige freigegeben. Erst wenn die aktualisierten Pakete auf den Servern von WordPress.org bereitstehen, informiert das Team im offiziellen News-Blog sachlich über die behobene Sicherheitslücke.
Phase 4: Automatische Hintergrund-Updates
Sobald das Minor Release live ist, wird es weltweit an WordPress-Websites verteilt. WordPress verfügt über einen integrierten Mechanismus, der Minor-Updates automatisch im Hintergrund einspielt, um Verzögerungen bei der Absicherung zu vermeiden.
Phase 5: Transparente Dokumentation (CVEs)
Erst nachdem den Systemen weltweit Zeit gegeben wurde, das Update einzuspielen, werden detaillierte technische Informationen (wie CVE-Nummern) veröffentlicht.
Empfehlung: Automatisierung in Plesk richtig konfigurieren
Um sicherzustellen, dass deine Instanz bei HostPress stets geschützt ist, kannst du die Update-Steuerung direkt in deinem Plesk Control Panel verwalten.
Was ist die Standardeinstellung in Plesk?
Standardmäßig stellt Plesk bei neu angelegten WordPress-Instanzen das Update-Verhalten für den WordPress-Core auf „Ja, aber nur Minor-Updates (Sicherheits-Updates)“.
Unsere klare HostPress-Empfehlung
Wir empfehlen dringend, diese Standardeinstellung aktiv zu lassen bzw. zu aktivieren:
- Minor-Updates (z. B. 6.4.2 → 6.4.3): Diese Updates enthalten reine Sicherheits-Fixes und kleine Fehlerkorrekturen. Sie sind extrem risikoarm, verändern keine Datenbankstruktur oder Kernfunktionen und zerstören deine Installation nicht.
- Major-Updates (z. B. 6.4 → 6.5): Diese bringen neue Funktionen mit sich. Hier empfehlen wir, vor dem Update ein Backup zu erstellen und das Update manuell oder nach vorherigem Test einzuspielen.
So prüfst du deine Update-Einstellungen in Plesk
- Logge dich in dein Plesk Control Panel bei HostPress ein.
- Navigiere auf der linken Seite zum WordPress Toolkit.
- Wähle deine Website aus.
- Suche im Dashboard deiner Website den Bereich Auto-Updates.
- Stelle sicher, dass die Option „Ja, aber nur Minor-Updates (Sicherheits-Updates)“ ausgewählt ist.
Fazit: Mit HostPress und WordPress auf der sicheren Seite
Durch das Zusammenspiel aus dem weltweiten Sicherheitsprozess von WordPress.org, automatischen Minor-Updates über Plesk und unserer performanten HostPress-Infrastruktur ist deine Website bestmöglich gegen Angriffe geschützt – ganz ohne deinen Alltag zu belasten.