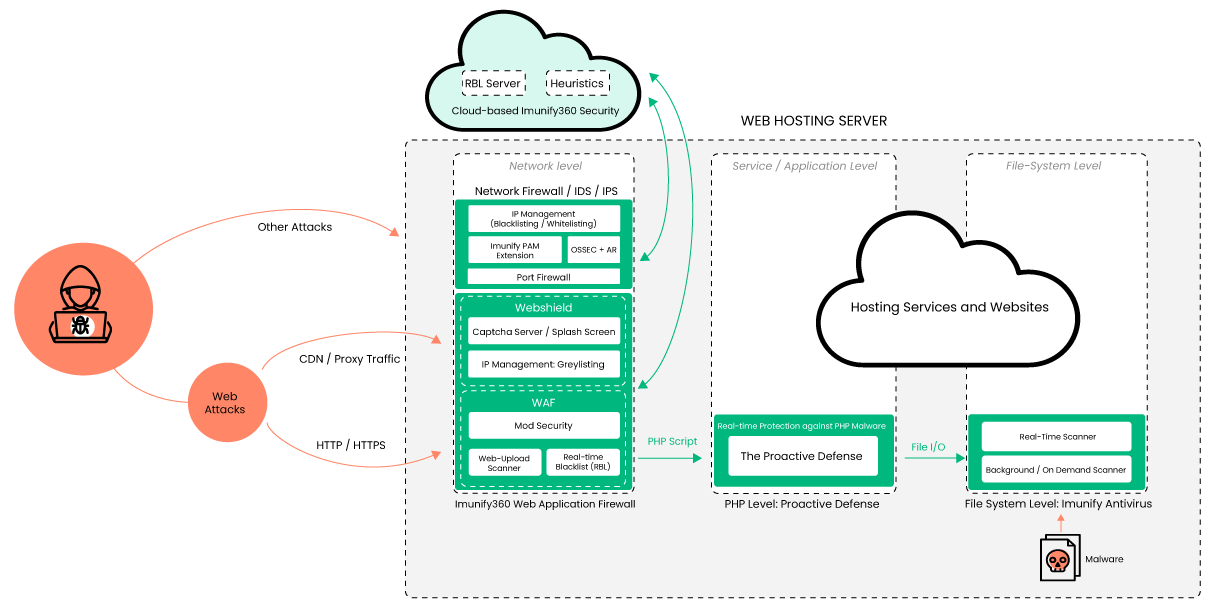
Imunify360 ist eine erweiterte mehrschichtige Sicherheitsplattform für Webserver und nutzt hochgradig maßgeschneiderte und integrierte Komponenten für proaktiven Echtzeit-Webseitenschutz und Webserver-Sicherheit. Diese Elemente sind nahtlos integriert und sorgen für eine einwandfreie Kompatibilität, um alle Bedrohungen, denen ein Web-Hosting-Dienst ausgesetzt ist, sofort zu erkennen, zu beheben und zu schützten.
Bei unseren Einzel- und Multitarifen ist Imunify360 bereits enthalten. Managed Server Kunden können Imunify360 im Kundencenter als Addon bestellen.
Imunify360 nutzt eine fortschrittliche Firewall/WAF mit Regeln für maschinelles Lernen, automatisches Scannen und Entfernen von Viren und Malware, proaktiver Schutz und Blockierung bösartiger PHP-Skripte ganz ohne Latenz. Es stoppt somit die neuesten Angriffstypen, wie Brute-Force-Angriffe auf Netzwerk- und HTTP-Ebene, Ausnutzung von Sicherheitslücken, einschließlich 0-Day-Angriffen, DoS-Angriffe, Port-Scanning und viele andere. Durch die Cloud-Heuristik und einer künstlichen Intelligenz für Bedrohungen, schützt Imunify360 auch direkt den Server, wenn es auf anderen Installationen Angriffe erkennt.
Alle Funktionen von Imunify360 im Überblick:
- Web Application Firewall (WAF) / Layer 7 Firewall): Imunify360 bietet eine leistungsstarke WAF, die eine zusätzliche Schutzebene für Webanwendungen bereitstellt. Sie überwacht den eingehenden und ausgehenden Datenverkehr, erkennt und blockiert schädlichen Code sowie Angriffsversuche.
- Intrusion Detection and Protection System (IDS/IPS): Das IDS/IPS-Modul überwacht den Serververkehr auf verdächtige Aktivitäten und Angriffsversuche. Es erkennt bekannte Angriffsmuster und reagiert entsprechend, um den Server zu schützen.
- Proaktive Verteidigung: Imunify360 verwendet eine Reihe von proaktiven Verteidigungsmechanismen, um Zero-Day-Angriffe und neu auftretende Bedrohungen abzuwehren. Dazu gehören Verhaltensanalyse, Sandbox-Technologien und intelligente Algorithmen zur Erkennung von Malware.
- Malware-Scans und automatische Bereinigung: Imunify360 führt regelmäßige Scans des Servers durch, um nach bekannten Malware-Signaturen zu suchen. Wenn Malware gefunden wird, bietet es eine automatische Bereinigungsfunktion, um schädlichen Code zu entfernen und die Sicherheit der Websites wiederherzustellen.
- WordPress Datenbank Malware-Scanner: Der WordPress-Datenbank-Scanner, prüft WordPress-Einträge auf böswillige Einfügungen von Javascript, Iframes und anderen Inhalten.
- Echtzeit Malware-Scanner: Wenn eine Datei auf dem Server erstellt wird, wird diese gescannt. Wenn sie bösartig ist, wird sie bereinigt. Dies schützt proaktiv vor zerstörerischen Auswirkungen und ist besonders hilfreich für ein bereits infiziertes System, was z.B. von einem anderen Hoster auf die Server von HostPress umgezogen wird.
- Schutz vor Brute-Force-Angriffen: Imunify360 bietet Schutzmechanismen gegen Brute-Force-Angriffe auf gängige CMS-Plattformen wie WordPress, Joomla und Drupal. Es überwacht fehlgeschlagene Anmeldeversuche und blockiert automatisch verdächtige IP-Adressen.
- Reputationssystem: Imunify360 verfügt über ein integriertes Reputationssystem, das verdächtige IP-Adressen und bösartige Domains identifiziert. Dadurch können potenzielle Bedrohungen frühzeitig erkannt und blockiert werden.
- WebShield: Die WebShield-Komponente kümmert sich um den CDN- und Proxy-Verkehr, indem sie die echten IP-Adressen der Angreifer ermittelt und diese IP-Adressen dann von denen legitimer Benutzer unterscheidet. Webshield führt verdächtige IP-Adressen in einer grauen Liste und stellt dann Splash-Screens und CAPTCHA-Herausforderungen bereit, die verhindern, dass böswillige Anfragen Ihr System schädigen oder sogar verlangsamen.
- Echtzeitbenachrichtigungen: Imunify360 sendet auf Wunsch Benachrichtigungen über potenzielle Sicherheitsbedrohungen oder Angriffsversuche in Echtzeit per E-Mail.
- Zentrales Management-Dashboard: Imunify360 bietet ein benutzerfreundliches zentrales Management-Dashboard, über das Administratoren den Sicherheitsstatus des Servers überwachen, Konfigurationen anpassen und Berichte generieren können.
- Diese Funktionen stellen nur einen Überblick über die Möglichkeiten von Imunify360 dar. Die Software wird kontinuierlich weiterentwickelt, um den sich ständig ändernden Bedrohungslandschaften gerecht zu werden und den Schutz von Webhosting-Servern zu verbessern.
Darüber hinaus wurde Imunify360 mit Heuristiken ausgestattet, die in der Cloud laufen, um es noch stärker zu machen. Server unter dem Schutz von Imunify360 erhalten eine kollektive Herdenimmunität, da sie Bedrohungsinformationen in Echtzeit austauschen.
Download: PDF Broschüre Imunify360
Mehr Infos zu Imunify360 direkt beim Anbieter:
https://www.imunify360.com/security-privacy/
Auswirkung auf Suchmaschinen-Crawler und eigene Bots
Die WebShield-Komponente von Imunify360 kann bei verdächtigem oder ungewöhnlichem Zugriffsverhalten kurzzeitig eine Verifizierungsseite anzeigen („Please wait while your request is being verified“), bevor die eigentliche Seite ausgeliefert wird. Das betrifft in seltenen Fällen auch automatisierte Zugriffe wie Suchmaschinen-Crawler oder eigene Test-Tools.
- Für gängige Suchmaschinen wie Google ist das in der Regel unproblematisch, solange
robots.txtund die Sitemap grundsätzlich erreichbar bleiben. - In seltenen Fällen kann auch ein legitimer Bot (z. B. Googlebot) fälschlich als verdächtig eingestuft und kurzzeitig blockiert werden.
- Solltest du einen dauerhaften Rückgang der Crawling-Aktivität oder wiederholte Indexierungsprobleme feststellen, kann dies ein Hinweis auf eine zu aggressive Einstufung durch WebShield sein – wende dich in diesem Fall an unseren Support.
SEO-Crawler wie Screaming Frog erhalten „429 Too Many Requests“
Du crawlst deine Website mit einem SEO-Tool wie Screaming Frog, Sitebulb oder einem ähnlichen Crawler und bekommst nach kurzer Zeit viele 429-Antworten, obwohl die Crawl-Geschwindigkeit normal eingestellt ist? Das liegt in der Regel an der serverseitigen Bot-Erkennung und nicht an einem Problem deiner Website.
Warum passiert das?
- Die Sicherheitsschicht sortiert Besucher in Kategorien, bevor sie WordPress erreichen.
- Echte Suchmaschinen wie Google oder Bing lassen sich technisch verifizieren (per DNS-Prüfung ihrer IP-Adresse). Sie werden ohne Einschränkung durchgelassen.
- Ein SEO-Tool meldet sich zwar als Bot, kann aber nicht nachweisen, wer dahintersteht. Dieses Muster nutzen auch Scraper und Schwachstellen-Scanner. Solche Bots werden deshalb bewusst nur langsam durchgelassen, und ab einer bestimmten Anzahl an Anfragen folgt ein 429.
- Wenn du im Crawler einen Googlebot-User-Agent einstellst, die Anfragen aber von deiner eigenen IP kommen, wertet das System das als gefälschte Kennung und reagiert noch strenger.
Wichtig: Das betrifft nur deinen eigenen Crawler. Echte Suchmaschinen-Crawler werden davon nicht ausgebremst, deine Indexierung leidet also nicht darunter.
Was kannst du tun?
- Stell im Crawler wieder den Standard-User-Agent des Tools ein und keinen Googlebot- oder Browser-User-Agent.
- Reduziere testweise die Anzahl gleichzeitiger Threads bzw. die Anfragen pro Sekunde.
- Für regelmäßige, vollständige Crawls: Ermittle deine öffentliche IP-Adresse und prüfe, ob sie statisch ist (z. B. Büroanschluss mit fester IP).
- Kontaktiere unseren Support mit Domain, Name des Crawlers, deiner IP-Adresse und dem ungefähren Zeitpunkt des Crawls. Bei einer statischen IP können wir sie für deine Crawls freigeben.
Hinweis: Bei einer dynamischen IP, die sich regelmäßig ändert, wirkt eine Freigabe nur bis zum nächsten IP-Wechsel. Sprich uns in diesem Fall an, dann suchen wir gemeinsam eine passende Lösung.
Monitoring-Tool wird fälschlich als Downtime gemeldet? User-Agent-Ausnahme statt reiner IP-Freigabe
Wenn du ein externes Uptime- oder Monitoring-Tool (z. B. ManageWP, GoDaddy Uptime Monitor oder ähnliche Dienste) einsetzt und dieses wiederholt Downtime meldet, obwohl deine Website erreichbar ist, kann das an der serverseitigen Sicherheitsschicht (Imunify360) liegen. Automatisierte, wiederkehrende Zugriffe von Monitoring-Diensten werden von der Firewall unter Umständen als verdächtig eingestuft und blockiert.
Warum eine reine IP-Freigabe oft nicht dauerhaft hilft
Viele Monitoring-Anbieter prüfen deine Website nicht immer von derselben IP-Adresse aus, sondern wechseln zwischen mehreren Servern bzw. Standorten. Eine einmalige Freigabe einer einzelnen IP-Adresse löst das Problem daher oft nur kurzfristig. Zudem ist eine dauerhafte, globale IP-Freigabe auf Shared-Hosting aus Sicherheitsgründen technisch nicht vorgesehen.
Die robustere Lösung: Ausnahme über den User-Agent
Monitoring-Dienste senden bei ihren Anfragen in der Regel einen eindeutig erkennbaren User-Agent-String mit (z. B. „ManageWP-UptimeMonitoring“ oder „GoDaddy Uptime Monitor“). Der HostPress Support kann für solche bekannten, eindeutigen User-Agents eine serverseitige Ausnahmeregel einrichten, damit Anfragen mit diesem Kennzeichen nicht als verdächtig eingestuft und blockiert werden – unabhängig davon, von welcher IP-Adresse sie stammen.
Was du tun kannst
- Prüfe in den Einstellungen deines Monitoring-Tools, ob der genaue User-Agent-String und/oder eine Liste der verwendeten IP-Adressen einsehbar ist.
- Reduziere versuchsweise das Prüfintervall (z. B. von 1 auf 5 Minuten), falls möglich – das verringert die Anzahl automatisierter Anfragen.
- Kontaktiere den HostPress Support mit dem Namen des Monitoring-Tools und, falls bekannt, dem verwendeten User-Agent-String bzw. den IP-Adressen. Das Team prüft dann, ob bereits blockierte IPs freigegeben werden müssen und ob zusätzlich eine dauerhafte User-Agent-Ausnahmeregel eingerichtet werden kann.
IP-Adresse für eigene automatisierte Tools freigeben lassen
Nutzt du eigene automatisierte Zugriffe von deinem Rechner oder Server aus – zum Beispiel eine Testsuite mit Playwright, ein Monitoring- oder Uptime-Tool – kann es passieren, dass Imunify360 diese Zugriffe vorübergehend blockiert.
- Eine dauerhafte, permanente Whitelist für einzelne IP-Adressen ist auf Shared-Hosting technisch nicht möglich.
- Wird deine IP blockiert, kann unser Support die Firewall-Einträge prüfen und die IP bei Bedarf manuell freigeben.
- Teile dem Support dafür deine aktuelle, öffentliche IP-Adresse mit.
- Beachte: Ändert sich deine IP-Adresse häufig (z. B. bei dynamischer IP-Vergabe durch deinen Internetanbieter oder in Cloud-CI-Umgebungen), ist eine dauerhaft zuverlässige Freigabe entsprechend schwieriger umzusetzen.
Hinweise
Die Verifizierungsseite von WebShield schützt vor Bots mit schädlicher Absicht und wirkt sich normalerweise nicht auf reguläres Suchmaschinen-Crawling aus. Für eigene automatisierte Tools kann unser Support einzelne IP-Adressen manuell prüfen und freigeben – eine dauerhafte Whitelist ist im Shared-Hosting jedoch nicht vorgesehen.
• Sonderfall: 403 nach einem Deployment – deine eigenen Prüfanfragen sperren deinen Anschluss (auch hinter einem CDN)
Viele Teams lassen nach einem Deployment automatisch prüfen, ob alle Seiten antworten, zum Beispiel per Skript, CI-Pipeline oder Link-Checker. Kommen dabei in kurzer Zeit sehr viele Anfragen von derselben IP-Adresse, stuft Imunify360 das als verdächtig ein. Zuerst zeigt die Firewall eine Captcha-Prüfung an. Ein Skript kann diese nicht lösen, schickt also weitere Anfragen. Ab einer bestimmten Schwelle sperrt die Firewall die IP-Adresse dann ganz.
Woran du dieses Szenario erkennst
- Kurz nach einem Deployment oder Prüflauf bekommst du für deine Website nur noch „403 Forbidden“.
- Andere Besucher:innen, z. B. über das Mobilfunknetz, sehen die Seite ganz normal.
- Nutzt du ein CDN, erhältst du den 403 über jeden CDN-Knoten. Das sieht so aus, als würde die Firewall das CDN blockieren.
Warum es nicht am CDN liegt
Die WebShield-Komponente von Imunify360 erkennt gängige CDNs als Zwischenstation und bewertet die echte Besucher-IP dahinter. Gesperrt wird also der Absender der Anfragen, in diesem Fall dein eigener Internetanschluss oder dein CI-Server, und nicht das CDN, das die Anfragen nur weiterreicht. Eine dauerhafte Freigabe der CDN-IP-Adressen ist deshalb weder nötig noch vorgesehen.
Was du tun kannst
- Prüf von einem anderen Netz aus, ob die Seite für andere erreichbar ist. Wenn ja, ist sehr wahrscheinlich nur deine eigene IP-Adresse gesperrt.
- Ermittle deine aktuelle öffentliche IP-Adresse (z. B. über hostpress.de/myip) und schick sie zusammen mit dem Zeitpunkt des Prüflaufs an den Support. Wir heben die Sperre auf.
- Prüf nach einem Deployment direkt die finalen URLs. Anfragen, die zuerst auf einer Weiterleitung landen (z. B. von
http://aufhttps://oder ohne bzw. mit Schrägstrich am Ende), zählen doppelt. - Verteil die Prüfanfragen über einen längeren Zeitraum, statt in wenigen Sekunden hunderte Seiten abzufragen. Ein paar Sekunden Pause zwischen den Anfragen reichen meist schon.
- Prüf nur eine repräsentative Auswahl an Seiten statt aller URLs der Sitemap.
Support-Hinweis
Hast du regelmäßig größere automatisierte Prüfläufe und dein Tool nutzt einen eindeutigen User-Agent? Dann sprich uns an. Wir prüfen, ob eine passende Ausnahmeregel möglich ist (siehe Abschnitt „Monitoring-Tool wird fälschlich als Downtime gemeldet?“).
• Sonderfall: Server blockiert eigene Cronjobs oder interne API-Aufrufe an sich selbst
Ein Sonderfall der oben beschriebenen Blockierung tritt auf, wenn nicht ein externes Tool, sondern dein Server sich selbst kontaktiert – zum Beispiel über einen Cronjob, der regelmäßig eine eigene REST-Schnittstelle deiner Website aufruft, oder über eine automatische Cache-Leerung nach dem Speichern in einem Redaktionswerkzeug. Imunify360 kann solche Selbstaufrufe fälschlich als fremden Bot einstufen und ab wenigen Anfragen pro Minute mit einer Meldung wie „Rate limit exceeded. Please retry later“ blockieren.
Woran du dieses Szenario erkennst
- Ein eigener Cronjob oder ein internes Skript ruft mehrfach pro Minute eine Schnittstelle derselben Website auf.
- Nach wenigen Anfragen erscheint die Meldung „Rate limit exceeded. Please retry later“ statt der erwarteten Antwort.
- Automatisierte Folgeaktionen bleiben unbemerkt aus – zum Beispiel wird der Cache nach dem Speichern nicht geleert, sodass veraltete Inhalte online bleiben.
- Das Deaktivieren einzelner WAF-Regeln (z. B. „WordPress WAF aktivieren“) behebt das Problem nicht; erst das komplette Deaktivieren des Sicherheits-Plugins hilft testweise weiter.
Was du tun kannst
- Kontaktiere unseren Support und beschreibe, dass es sich um Selbstaufrufe deines eigenen Servers an die eigene Schnittstelle handelt (nicht um Zugriffe von einer externen IP-Adresse).
- Der Support kann die Server-IP für diese internen Selbstaufrufe gezielt in der Imunify360-Firewall freigeben.
- Aktiviere dein Sicherheits-Plugin nach der Freigabe wieder vollständig, statt es dauerhaft deaktiviert zu lassen.
Wichtiger Hinweis: Keine eigenen Bypass-Dateien verwenden
Versuche nicht, den Schutz über eine eigene, selbst erstellte Datei zu umgehen, die den Bot-Schutz für interne Aufrufe deaktiviert (z. B. ein eigenes mu-Plugin). Unser Malware-Scanner erkennt Code, der Sicherheitsfunktionen gezielt deaktiviert, zuverlässig als verdächtig und bereinigt bzw. leert eine solche Datei automatisch bei jedem Scan – die Änderung geht dadurch immer wieder verloren. Wende dich stattdessen an den Support, damit die Freigabe direkt und dauerhaft in der Firewall-Konfiguration erfolgt.
Sonderfall: Automatischer Bot-Schutz kollidiert mit eigenem Security-Plugin
Neben den oben beschriebenen Fällen kann es vorkommen, dass du auf deiner Website (oder in Support-Antworten) auf einen automatisch ausgerollten, zusätzlichen Bot-Schutz stößt, den du nicht selbst installiert hast. HostPress rollt diesen Schutz sukzessive auf allen Webseiten aus, um aggressive Bots und automatisierte Angriffe bereits auf Plattformebene abzufangen – zusätzlich zu Imunify360.
Betreibst du parallel dazu ein eigenes, zusätzlich installiertes Security-Plugin (z. B. Wordfence, All In One WP Security oder ein anderes Firewall-/Login-Schutz-Plugin), können beide Systeme gleichzeitig auf denselben Datenverkehr reagieren. Das kann zu unerwarteten Fehlermeldungen, doppelten Sperren oder widersprüchlichem Verhalten führen.
Woran du dieses Szenario erkennst
- Fehler oder Blockierungen treten erst auf, seit der plattformseitige Bot-Schutz auf deiner Website aktiv ist.
- Dein eigenes Security-Plugin protokolliert Blockierungen oder Konflikte, die sich nicht durch dessen eigene Einstellungen erklären lassen.
- Du hast keine konkrete Fehlermeldung oder URL zur Hand, wodurch sich die Ursache im ersten Kontakt mit dem Support noch nicht abschließend klären lässt.
Was du tun kannst
- Notiere dir eine konkrete Fehlermeldung, eine betroffene URL und den ungefähren Zeitpunkt, sobald ein Konflikt auftritt – das erleichtert die Diagnose erheblich.
- Prüfe, ob der Fehler auch ohne dein eigenes Security-Plugin auftritt, indem du es kurzzeitig testweise deaktivierst.
- Kontaktiere unseren Support mit den gesammelten Informationen (Fehlermeldung, URL, Zeitpunkt, genutztes Security-Plugin). Wir prüfen dann, ob eine gezielte Anpassung auf Serverebene möglich ist, damit beide Systeme reibungslos zusammenarbeiten.
- Du musst dein eigenes Security-Plugin in der Regel nicht dauerhaft deinstallieren – meist reicht eine gezielte Abstimmung zwischen den beiden Schutzsystemen.
Wenn du grundsätzlich unsicher bist, ob du für deine Website überhaupt ein zusätzliches, eigenes Security-Plugin benötigst, sprich uns gerne an: Da der plattformseitige Bot-Schutz automatisch für alle Webseiten bereitgestellt wird, ist ein zusätzliches Plugin nicht in jedem Fall notwendig.
Sonderfall: Externe Dienste erhalten bei API-Abrufen die Prüfseite „One moment, please…“
Wenn externe Dienste automatisiert Daten von deiner Website abrufen, zum Beispiel über eine eigene REST-API unter /wp-json/…, bekommen sie unter Umständen statt der erwarteten Antwort die Prüfseite von Imunify360 WebShield („One moment, please…“ bzw. „Please wait while your request is being verified“). Das betrifft etwa Partner-Schnittstellen, Tracking- oder Warenwirtschaftsdienste. Ein Skript kann diese Prüfung nicht lösen, deshalb schlägt der Abruf fehl.
Woran du dieses Szenario erkennst
- Die Prüfseite erscheint nur bei Abrufen ohne Browser, also zum Beispiel per
curl, Skript oder API-Client. Normale Seitenaufrufe im Browser funktionieren durchgehend. - Das Problem tritt zeitlich begrenzt auf, oft für einige Minuten, und verschwindet dann wieder von selbst.
- Kurz vorher gab es von derselben IP-Adresse viele schnelle Anfragen hintereinander.
- Manchmal sind in diesem Zeitraum auch einzelne Abrufe aus anderen Netzen betroffen.
Warum passiert das?
WebShield stuft Zugriffe, die ungewöhnlich schnell oder ohne Browser-Merkmale erfolgen, vorübergehend als verdächtig ein und schaltet eine Prüfung vor. Diese Prüfung soll Scraper und Angriffe abwehren. Legitime Maschinen-zu-Maschinen-Abrufe sehen für das System aber ähnlich aus.
Was du tun kannst
- Abrufmuster prüfen: Verteil automatisierte Abrufe möglichst gleichmäßig und vermeide viele Anfragen in wenigen Sekunden. Häufig reicht schon eine kurze Pause zwischen den Anfragen.
- Daten sammeln: Notier dir den Zeitraum, die betroffenen URLs bzw. API-Pfade, die IP-Adressen der abrufenden Dienste (falls bekannt) und die erhaltene Antwort (Prüfseite statt JSON).
- Support kontaktieren: Schick dem HostPress-Support diese Angaben zusammen mit der betroffenen Domain.
- Ausnahme besprechen: Eine Ausnahme nur für einzelne Pfade (z. B. nur
/wp-json/…) ist auf Shared-Servern technisch nicht möglich. Der Support kann aber auf deinen ausdrücklichen Wunsch die gesamte Domain auf die WebShield-Whitelist setzen. Dann erscheint die Prüfseite für diese Domain nicht mehr. Alle anderen Schutzkomponenten von Imunify360 (Firewall/WAF, Malware-Scanner, Brute-Force-Schutz) bleiben weiter aktiv. - Ergebnis testen: Lass die externen Dienste nach der Anpassung erneut abrufen und prüf, ob sie wieder die erwartete Antwort bekommen.
Wichtige Hinweise
- Wenn du WebShield für deine Domain abschaltest, hast du weniger Schutz vor aggressivem Bot-Traffic. Wäge das bewusst ab und gib dem Support dein OK schriftlich.
- Brauchst du eine pfadgenaue Konfiguration, ist das nur auf einem eigenen bzw. Managed Server mit individueller Konfiguration möglich.
- Versuche nicht, den Schutz mit eigenen Dateien oder Code zu umgehen (siehe „Wichtiger Hinweis: Keine eigenen Bypass-Dateien verwenden“).
Sonderfall: REST-API liefert 401, obwohl die Firewall nicht die Ursache ist
Wenn eine externe Anwendung über die WordPress REST API auf deine Website zugreifen soll und dabei konstant mit HTTP 401 abgewiesen wird, liegt der Verdacht nahe, dass eine serverseitige Firewall oder WAF automatisierte Zugriffe blockiert. In vielen Fällen liegt die Ursache jedoch nicht am Server, sondern an einem WordPress-Plugin, das den Zugriff auf die REST API für nicht eingeloggte bzw. nicht authentifizierte Anfragen standardmäßig einschränkt.
Woran du dieses Szenario erkennst
- Der 401-Fehler tritt bereits auf, bevor WordPress vollständig geladen wird, obwohl
/wp-jsonim Browser normal erreichbar ist. - Die Logs deines Sicherheits-Plugins zeigen keine Einträge zu den blockierten Anfragen.
- Normale Anmeldungen und Browserzugriffe auf die Website funktionieren einwandfrei; nur automatisierte bzw. externe API-Zugriffe scheitern.
Was du tun kannst
- Prüfe deine installierten Plugins auf Einstellungen, die den REST-API-Zugriff für Gäste bzw. nicht eingeloggte Nutzer einschränken (häufig in Sicherheits- oder Firewall-Plugins zu finden, die zusätzlich zur HostPress-Infrastruktur auf WordPress-Ebene laufen).
- Schalte das jeweilige Plugin testweise aus bzw. gib den benötigten REST-API-Endpunkt gezielt frei, um zu prüfen, ob der Fehler dadurch verschwindet.
- Erst wenn der Fehler auch bei deaktivierten Plugins weiterhin auftritt, ist eine Prüfung der serverseitigen WAF/Imunify360-Logs durch den Support sinnvoll.
Sonderfall: KI-Crawler (ChatGPT, Claude, Perplexity) werden blockiert
Immer mehr Besucher finden Websites über KI-Assistenten und KI-Suchen wie ChatGPT, Claude, Perplexity oder Copilot. Diese Dienste rufen deine Seiten über eigene Crawler bzw. Abrufdienste auf. Weil diese Zugriffe automatisiert, oft in schneller Folge und von wechselnden IP-Adressen kommen, kann der Bot-Schutz auf Serverebene (Imunify360 bzw. der plattformseitige Bot-Schutz) sie als verdächtig einstufen und mit 403 Forbidden oder 429 Too Many Requests abweisen. Klassische Suchmaschinen-Crawler wie Googlebot oder Bingbot sind davon in der Regel nicht betroffen.
Woran du dieses Szenario erkennst
- In den Access-Logs deiner Website tauchen Anfragen von KI-User-Agents mit dem Statuscode
403oder429auf, zum BeispielGPTBot,OAI-SearchBot,ChatGPT-User,ClaudeBot,Claude-User,Claude-SearchBot,PerplexityBotoderPerplexity-User. - Ein KI-Crawler bekommt schon nach wenigen Anfragen ein
429. - Auch zentrale Dateien wie
robots.txtoder die Sitemap (z. B./sitemap_index.xml) werden für diese Crawler mit403beantwortet. - Googlebot, Bingbot und Applebot werden zur gleichen Zeit normal mit
200beantwortet.
Was du tun kannst
- Access-Logs prüfen: Öffne in Plesk bei deiner Domain die Logs und filtere nach den oben genannten User-Agents. Notiere dir für jeden betroffenen Crawler den Statuscode (
403/429), die aufgerufene URL und den ungefähren Zeitpunkt. - robots.txt prüfen: Stell sicher, dass du die gewünschten KI-Crawler nicht selbst in deiner
robots.txtausschließt (z. B. mitUser-agent: GPTBotundDisallow: /). Eine Sperre perrobots.txtführt zwar nicht zu einem403, verhindert aber trotzdem, dass regelkonforme Crawler deine Inhalte erfassen. - Gewünschte Crawler festlegen: Entscheide, welche KI-Dienste deine Seite erfassen dürfen. Viele Anbieter trennen zwischen Trainings-Crawlern (z. B.
GPTBot,ClaudeBot) und Such- bzw. Abrufdiensten (z. B.OAI-SearchBot,ChatGPT-User,Claude-SearchBot,Claude-User,PerplexityBot). Wenn es dir vor allem um Sichtbarkeit in KI-Suchen geht, sind die Such- und Abrufdienste entscheidend. - Support kontaktieren: Schreib dem HostPress-Support mit diesen Angaben:
- die betroffene Domain,
- die Liste der KI-Crawler (User-Agents), die nicht blockiert werden sollen,
- ein paar Beispielzeilen aus deinen Access-Logs mit Statuscode, URL und Zeitpunkt,
- den Hinweis, ob es um
403(Sperre),429(Rate-Limit) oder beides geht.
- Ergebnis kontrollieren: Prüfe ein bis zwei Tage nach der Anpassung erneut deine Access-Logs. Die gewünschten KI-Crawler sollten jetzt mit
200beantwortet werden. Bekommen sie weiterhin403oder429, melde dich mit neuen Log-Auszügen noch einmal beim Support.
Wichtige Hinweise
- Auf Shared-Hosting kannst du einzelne User-Agents oder IP-Bereiche nicht selbst in der Server-Firewall freigeben. Diese Anpassung übernimmt der Support.
- Versuche nicht, den Bot-Schutz mit eigenen Dateien oder Code (z. B. einem selbst erstellten mu-Plugin) zu umgehen. Der Malware-Scanner erkennt solchen Code als verdächtig und entfernt ihn wieder (siehe „Wichtiger Hinweis: Keine eigenen Bypass-Dateien verwenden“ weiter oben).
- Viele Bots geben sich als KI-Crawler aus, ohne es zu sein. Eine Freigabe nur anhand des User-Agents ist deshalb immer eine Abwägung zwischen Sichtbarkeit und Schutz. Der Support berücksichtigt das bei der Anpassung.
- Wenn du mit einem eigenen SEO-Crawler (z. B. einem Desktop-Crawling-Tool) viele Seiten deiner Website in kurzer Zeit abrufst, kann der Bot-Schutz deine eigene IP-Adresse vorübergehend sperren. Dann sind Website und Control Panel nur für dich nicht mehr erreichbar. Reduziere in diesem Fall die Crawl-Geschwindigkeit deines Tools und lies im Artikel „IP-Sperre nach fehlerhaften Loginversuchen“ nach, wie du eine Sperre aufheben lässt.
WebShield und Captcha bei API-Zugriffen
WebShield prüft eingehende Anfragen und kann verdächtigen Besuchern eine Prüfseite oder eine Captcha-Abfrage zeigen, bevor die eigentliche Seite geladen wird. Davon können auch automatisierte Zugriffe betroffen sein, etwa von Shop-Anbindungen, Suchmaschinen-Crawlern oder eigenen Testwerkzeugen.
Typische Symptome
- Die WooCommerce-REST-API (z. B.
/wp-json/wc/v3/) liefert statt JSON eine HTML-Seite oder eine Challenge. - Externe Dienste melden Verbindungs- oder Parsing-Fehler, obwohl im WordPress keine Sicherheitsfunktion aktiv ist.
Was du prüfen kannst
- Prüfe in WordPress, ob ein Sicherheits-Plugin die REST-API für Gäste einschränkt.
- Teste den Aufruf mit einem Werkzeug wie Postman, um zu sehen, ob eine Challenge oder das JSON-Format zurückkommt.
- Bei Verdacht auf WebShield: Wende dich mit der genauen URL, dem Zeitpunkt und dem Fehlerbild an den Support.
Was der Support tun kann
Für Aufrufe, die der Server selbst an seine eigene REST-Schnittstelle sendet (z. B. aus Cron-Jobs), kann der Support die Server-IP in der Imunify360-Firewall freigeben. Individuelle Regeln für externe Shop-Anbindungen sind auf Shared Hosting nicht vorgesehen. Eine IP-Whitelist für fremde Dienste ist dort in der Regel nicht möglich.
Sperre nach vielen Zugriffen
Viele Anfragen in kurzer Zeit können zu einer vorübergehenden IP-Sperre führen. Wird eine Büro- oder Partner-IP gesperrt, kann der Support die Sperre prüfen und aufheben. Eine dauerhafte Whitelist sollte nur nach Absprache mit dem Kunden gesetzt werden. Der Support weist darauf hin, dass WebShield dadurch für die betroffene Domain weniger Schutz bietet, wenn es deaktiviert wird.
Empfehlung: Lass WebShield im Normalfall aktiv und suche zuerst nach einer Ursache im Zugriffsmuster. Die Deaktivierung ist nur die letzte Option.
Fazit & Support-Hinweis
Blockiert Imunify360 nicht nur externe Tools, sondern auch Selbstaufrufe deines eigenen Servers an seine eigene Schnittstelle, kannst du das nicht dauerhaft selbst über Plugin-Einstellungen oder eigene Bypass-Dateien lösen. Wende dich mit einer kurzen Beschreibung des Anwendungsfalls an unseren Support – wir richten die passende Freigabe in der Firewall ein.